Çin hakimiyyəti çoxsaylı xarici hökumət və təşkilatlara haker hücumları həyata keçirmək, həmçinin öz vətəndaşlarını izləmək üçün özəl şirkətə müraciət edib.
Bu barədə Qaynarinfo "Financial Times”a istinadən xəbər
verir.
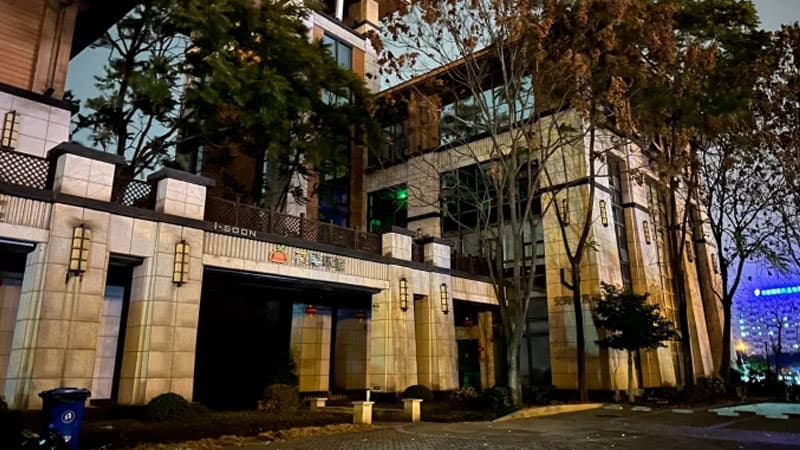
Bu, böyük miqdarda məlumatın sızması nəticəsində məlum olub. Skrinşotlar, qiymət cədvəlləri və daxili kommunikasiyalar da daxil olmaqla şəbəkəyə sızdırılan sənədlər "I-Soon” kimi tanınan "Shanghai Anxun Information Technology”nin daxili işini və şirkətin Çinin dövlət təhlükəsizlik orqanlarına təqdim etdiyi xidmətləri ifşa edir. Fayllar göstərir ki, qrupun əməkdaşları koronavirus pandemiyası zamanı Tayvan xəstəxanasından tibbi qeydlərdən tutmuş Qazaxıstan telekommunikasiya operatorlarından zəng qeydlərinə qədər müxtəlif materiallar əldə ediblər. Aydın olur ki, qrup kiber infrastruktura nüfuz edib və Malayziya, Tailand və Monqolustan kimi ölkələrin dövlət idarələrindən məlumat toplayıb. "Shanghai Anxun Information Technology” şirkətinə yaxın iki şəxs sənədlərin şirkətdə aid olduğunu təsdiqləsə də, mənbələrdən biri onun imkanları ilə bağlı bəzi iddiaların şişirdildiyini söyləyib. Şirkətin veb-saytının arxivləşdirilmiş versiyalarında şirkətin Çinin beş şəhərində "ictimai təhlükəsizlik həlləri” təqdim etməyə və "ölkəmizi gücləndirməyə” həsr olunmuş ofisləri var. Şirkətin mütəxəssisləri "real dünyada kiberhücum və müdafiə layihələri" üzərində işləyən illərin təcrübəsinə əsaslanaraq qabaqcıl "kiberhücum və müdafiə" sahəsində ixtisaslaşmışlar.
"Google Cloud”un bir hissəsi olan "Mandiant Intelligence”in baş analitiki Con Hultkvist deyib ki, "Çindən qlobal və yerli kibercasusluq əməliyyatlarını dəstəkləyən podratçının əsl məlumatları olduğuna inanmaq üçün hər cür əsasımız var”. Hultkvist, GitHub-da dərc edilən sızmanın rəqib kəşfiyyat xidmətindən, şirkətdəki narazı bir insayderdən və ya hətta başqa bir Çin kibertəhlükəsizlik podratçısından gələ biləcəyini ehtimal edir. "Biz nadir hallarda hansısa kəşfiyyat orqanının daxili işlərinə belə sərbəst giriş əldə edirik”, - Hultkvist bildirib.
Nizami Bağırov